
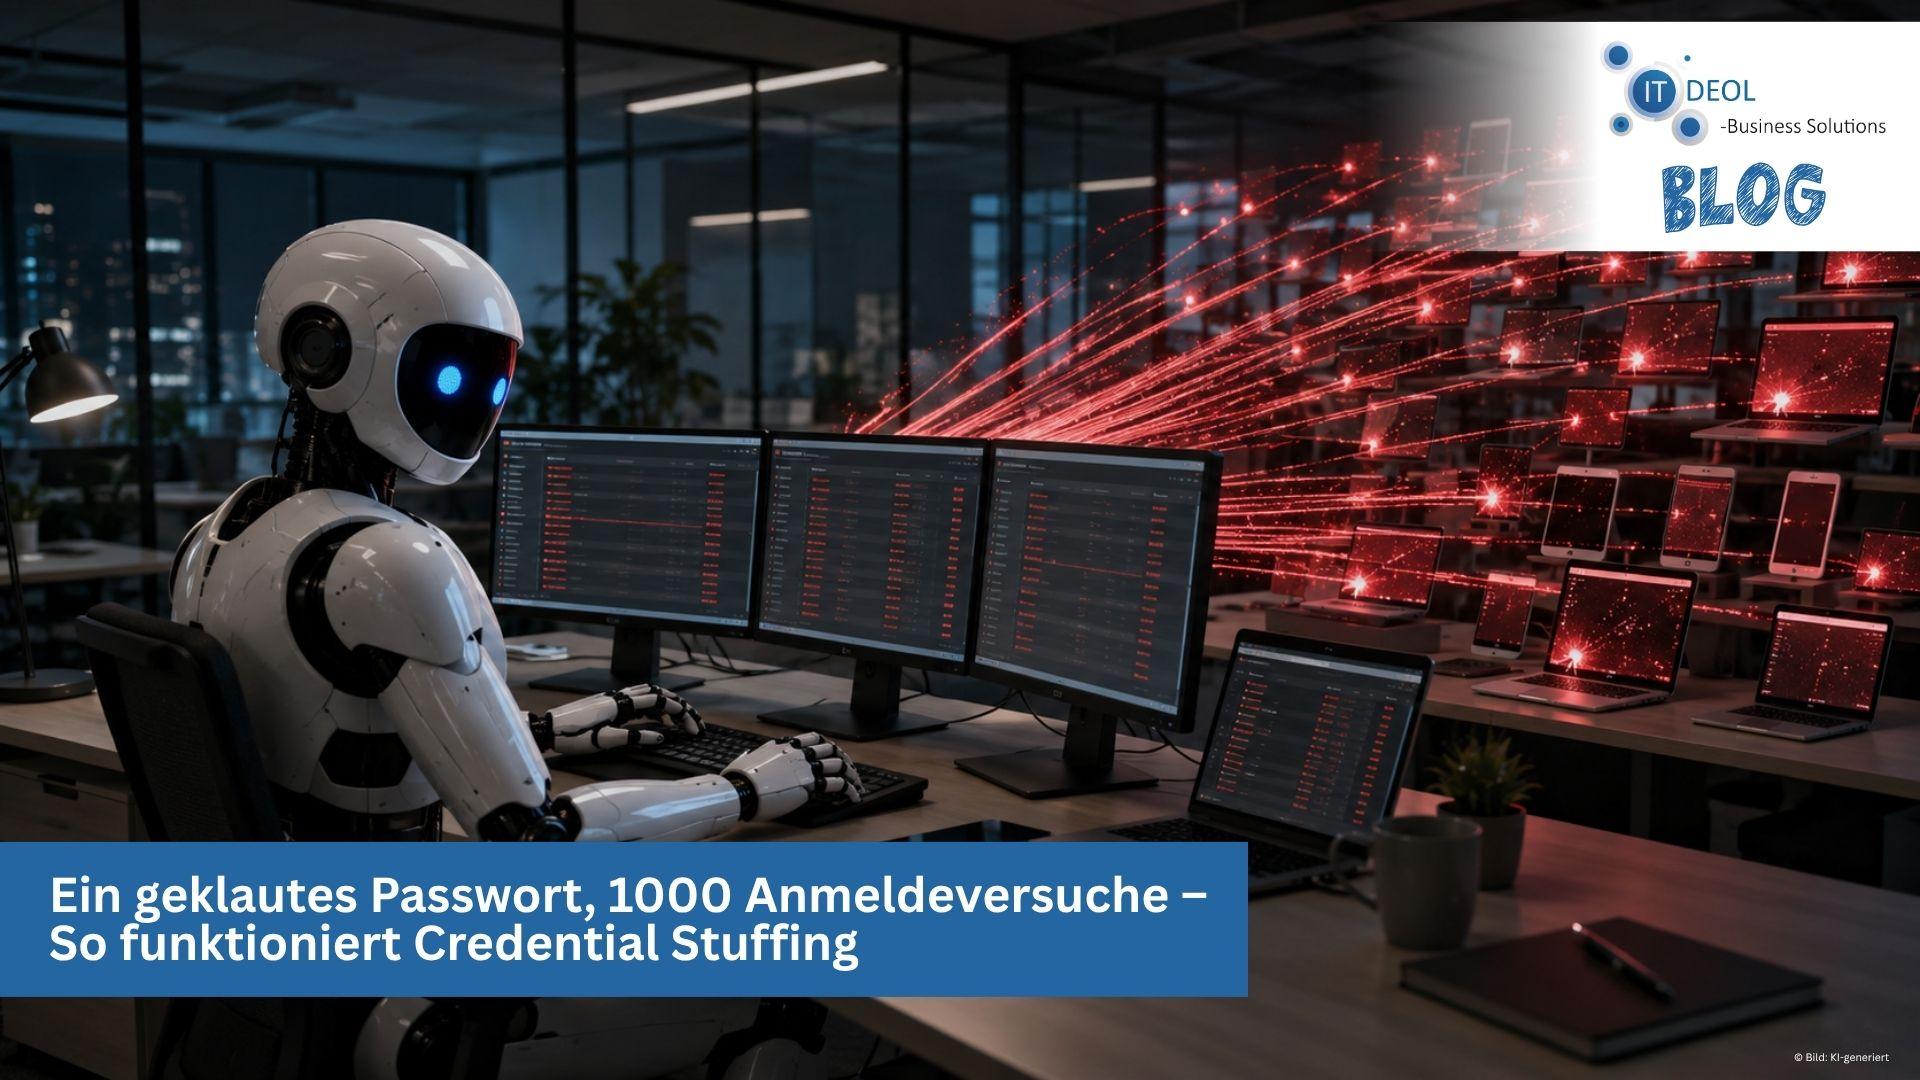
Ein normaler Tag im Unternehmen, und plötzlich meldet sich die Buchhaltung: Über Nacht hat sich jemand im Kundenportal angemeldet. Mitten in der Nacht, von einer fremden IP-Adresse. Das Merkwürdige daran ist, dass das Passwort stimmte. Niemand hat etwas geknackt, niemand ist in die Systeme eingebrochen. Der Angreifer hat sich einfach mit gültigen Zugangsdaten eingeloggt. Für viele Betriebe in Köln und Bonn ist das der Moment, in dem sie zum ersten Mal von Credential Stuffing hören.
Wenn du wissen willst, ob dein Unternehmen davon betroffen sein kann, hilft ein nüchterner Blick darauf, wie Credential Stuffing funktioniert. Die gute Nachricht vorweg. Sobald du das Muster verstanden hast, kannst du dich mit ein paar gezielten Maßnahmen wirksam schützen. Und die meisten davon kosten weniger, als du vielleicht denkst.

Was Credential Stuffing ist
Credential Stuffing ist eine Angriffsmethode, bei der Kriminelle riesige Listen gestohlener Zugangsdaten automatisiert bei möglichst vielen Diensten ausprobieren. Der Begriff bedeutet sinngemäß das Vollstopfen von Login-Feldern mit fremden Passwörtern. Die Angreifer knacken dabei nichts. Sie nutzen Benutzernamen und Passwörter, die bei früheren Datenlecks anderer Firmen erbeutet wurden, und testen sie bei deinem Webshop, deinem Kundenportal oder eurem Microsoft-365-Konto.
Der Trick ist einfach und deshalb so wirksam. Sehr viele Menschen nutzen dasselbe Passwort für mehrere Dienste. Wird ein Passwort bei einem beliebigen Onlineshop gestohlen, probieren die Angreifer es überall sonst durch. Genau darauf baut Credential Stuffing. Es braucht keine ausgefeilte Technik, sondern nur eine Liste geklauter Daten und ein Programm, das automatisiert tausende Logins pro Minute testet.
Warum die Wiederverwendung von Passwörtern das Einfallstor ist
Rund 65 Prozent der Nutzer verwenden dasselbe Passwort für mehrere Konten.² Für den Alltag ist das bequem, für die Sicherheit ist es fatal. Sobald ein einziges dieser Passwörter irgendwo im Netz auftaucht, steht damit die Tür zu allen anderen Konten offen, die mit denselben Daten geschützt sind. Ein Mitarbeiter, der sein privates Lieblingspasswort auch fürs Firmenkonto nutzt, wird so unfreiwillig zum Risiko. Und weil das ursprüngliche Leck bei einem ganz anderen Anbieter passiert ist, hat dein Unternehmen davon oft nie erfahren. Genau diese Kette aus fremdem Leck und wiederverwendetem Passwort macht Credential Stuffing so gefährlich.
Warum Credential Stuffing kein klassisches Passwort-Knacken ist
Viele denken bei einem Angriff auf Passwörter an Software, die stur alle Kombinationen durchprobiert. Dieses sogenannte Brute-Force-Verfahren ist langsam, laut und fällt schnell auf. Credential Stuffing arbeitet ganz anders. Hier rät niemand, denn die Angreifer kennen die echten Passwörter bereits aus fremden Datenlecks und probieren sie nur noch an der richtigen Stelle aus. Das ist der Grund, warum Credential Stuffing so effizient und gleichzeitig so unauffällig ist. Es sieht eben nicht aus wie ein Angriff, sondern wie ein ganz normaler Anmeldeversuch mit einem gültigen Passwort.

Warum Credential Stuffing gerade KMU in Köln und Bonn trifft
Man könnte meinen, für so einen automatisierten Massenangriff sind kleine Firmen zu unbedeutend. Das stimmt nicht. Credential Stuffing läuft vollautomatisch und macht keinen Unterschied zwischen Konzern und Handwerksbetrieb. Die Bots testen einfach alles, was ein Login-Feld hat. Kleine und mittlere Unternehmen im Raum Köln und Bonn sind sogar besonders gefährdet, weil sie selten eine Überwachung haben, die verdächtige Anmeldungen bemerkt.
Dazu kommt der eigentliche Schmerzpunkt. Du kannst deine eigenen Systeme mustergültig absichern und trotzdem betroffen sein, weil das geklaute Passwort aus einem fremden Datenleck stammt. Der Angriff nutzt keine Lücke in deiner IT, sondern eine Gewohnheit deiner Mitarbeiter oder Kunden. Genau das macht Credential Stuffing für viele Geschäftsführer so frustrierend, denn der beste eigene Schutz hilft nichts gegen ein Passwort, das längst woanders verloren ging.
Warum du davon oft gar nichts mitbekommst
Ein klassischer Hackerangriff hinterlässt Spuren, ein Alarm geht los, etwas funktioniert nicht mehr. Bei Credential Stuffing ist das anders. Der Angreifer meldet sich mit einem gültigen Passwort an, so wie es dein Mitarbeiter jeden Tag tut. Für das System sieht das nach einem normalen Login aus. Deshalb bleibt der Zugriff oft wochenlang unentdeckt, während im Hintergrund Daten abfließen oder Bestellungen manipuliert werden. Laut dem Verizon Data Breach Investigations Report 2025 gehen inzwischen zwischen 19 und 44 Prozent der Login-Versuche auf großen Anmeldeportalen auf Credential Stuffing zurück.¹ Ein erheblicher Teil dessen, was wie normaler Verkehr aussieht, ist in Wahrheit ein Angriff.
Ein Beispiel aus unserer Region
Stell dir einen Onlinehändler aus dem Raum Köln vor, rund 30 Mitarbeiter, gut laufender Shop. Eines Morgens häufen sich Beschwerden von Kunden, dass in ihren Konten fremde Bestellungen auftauchen. Die IT prüft die Logins und stellt fest, dass sich über Nacht tausende Anmeldeversuche aus dem Ausland gehäuft haben, ein kleiner Teil davon erfolgreich. Niemand hat den Shop gehackt. Die Angreifer hatten schlicht Zugangsdaten aus einem fremden Leck durchprobiert, und weil viele Kunden ihr Passwort mehrfach nutzten, hatten sie Erfolg.
Der Schaden ist real. Rückabwicklungen, verärgerte Kunden, ein ramponierter Ruf und viele Stunden Arbeit. Dabei hätte ein einfacher zweiter Sicherheitsfaktor die meisten dieser Übernahmen verhindert. Genau diese Erfahrung mit Credential Stuffing machen Betriebe in Köln und Bonn immer häufiger.

Weißt du, ob Zugangsdaten aus deinem Unternehmen bereits in einem Datenleck kursieren? IT-Deol prüft das für dich und zeigt dir, wo Credential Stuffing ansetzen könnte.
Wie ein Credential-Stuffing-Angriff abläuft
Der Ablauf eines Credential-Stuffing-Angriffs ist fast immer gleich, auch wenn die Ziele sich unterscheiden.
Am Anfang steht ein Datenleck bei irgendeinem Dienst, oft weit weg von deinem Unternehmen. Die erbeuteten Zugangsdaten landen als sogenannte Combolisten im Darknet, wo sie gehandelt oder frei geteilt werden. Aktuell kursieren rund zwei Milliarden geleakte Zugangsdaten aus solchen Quellen.² Ein Angreifer lädt sich so eine Liste, füttert sie in ein Programm und lässt es automatisiert bei vielen Diensten durchlaufen. Weltweit zählen Sicherheitsforscher rund 26 Milliarden solcher Login-Versuche pro Monat.²
Die Erfolgsquote pro Versuch ist mit 0,1 bis 2 Prozent niedrig, aber bei Millionen von Versuchen bleiben genug Treffer übrig. Für jeden Treffer bekommt der Angreifer Zugang zu einem echten Konto. Was dann passiert, hängt vom Ziel ab. Mal werden Waren auf fremde Rechnung bestellt, mal sensible Daten abgezogen, mal dient das gekaperte Konto als Sprungbrett für den nächsten Angriff, etwa eine täuschend echte E-Mail an die Buchhaltung. So wird aus einem fremden Datenleck ganz konkret dein Problem, und Credential Stuffing verwandelt einen alten Passwortdiebstahl in einen frischen Angriff auf dein Unternehmen.
Was Credential Stuffing für dein Unternehmen bedeutet
Die Folgen eines erfolgreichen Angriffs reichen weit über den einzelnen Zugang hinaus. Wird ein Mitarbeiterkonto übernommen, kann der Angreifer auf E-Mails, Dokumente und interne Systeme zugreifen. Wird ein Kundenkonto gekapert, drohen Betrug, Datenschutzverstöße und ein Vertrauensverlust, der sich nur schwer reparieren lässt. Dazu kommen Ausfallzeiten, Aufwand für die Aufklärung und im schlimmsten Fall Meldepflichten gegenüber Behörden und Betroffenen.
Besonders tückisch ist, dass ein gekapertes Konto selten das Ende der Geschichte ist. Oft ist es erst der Anfang. Aus einem übernommenen Postfach heraus verschicken Angreifer täuschend echte Nachrichten an Kollegen, Kunden oder Lieferanten, weil diese Mails ja von einer echten Adresse kommen. So wird aus dem stillen Zugriff schnell ein Betrugsversuch, dem noch mehr Menschen zum Opfer fallen. Ein einziger Treffer beim Credential Stuffing kann auf diese Weise eine ganze Kette weiterer Angriffe auslösen.
Auch finanziell ist Credential Stuffing kein Kavaliersdelikt. Die Bitkom-Studie „Wirtschaftsschutz 2025″ beziffert den jährlichen Schaden für die deutsche Wirtschaft auf 289,2 Milliarden Euro, und gestohlene Zugangsdaten gehören zu den häufigsten Einfallstoren überhaupt.³ Für ein kleines oder mittleres Unternehmen kann schon ein einzelner Vorfall schnell fünfstellig werden, wenn man Arbeitszeit, Schaden und Folgekosten zusammenrechnet.
Ein übernommenes Konto reicht, um großen Schaden anzurichten. IT-Deol hilft dir, Credential Stuffing zu erkennen, bevor es dich trifft.
Woran du einen Credential-Stuffing-Angriff erkennst
Auch wenn Credential Stuffing unauffällig ist, gibt es Anzeichen, an denen du einen laufenden Angriff erkennen kannst. Das deutlichste ist eine plötzliche Welle fehlgeschlagener Anmeldungen. Wenn in kurzer Zeit hunderte oder tausende Logins scheitern, testet dort mit hoher Wahrscheinlichkeit ein Bot eine Combolist durch. Auffällig sind auch Anmeldungen zu ungewöhnlichen Zeiten, etwa mitten in der Nacht, oder aus Ländern, in denen dein Unternehmen gar nicht tätig ist.
Ein weiteres Warnsignal sind Meldungen von Kunden oder Mitarbeitern, die von fremden Bestellungen, geänderten Passwörtern oder seltsamen E-Mails aus ihrem Konto berichten. Spätestens dann läuft der Angriff nicht mehr im Verborgenen. Das Problem ist, dass viele kleine Betriebe diese Zeichen gar nicht sehen, weil niemand die Logins auswertet. Genau hier setzt eine Überwachung an, die verdächtige Muster automatisch erkennt und meldet, statt darauf zu warten, dass der Schaden von selbst auffällt.
So schützt du dich vor Credential Stuffing
Die gute Nachricht ist, dass ein paar gezielte Maßnahmen den allergrößten Teil dieser Angriffe ins Leere laufen lassen.
Der wichtigste Schutz vor Credential Stuffing ist die Zwei-Faktor-Authentifizierung. Selbst wenn ein Angreifer das richtige Passwort hat, scheitert er am zweiten Faktor, etwa einem Code auf dem Handy. Damit fällt der Großteil aller Angriffe einfach aus. Noch einen Schritt weiter gehen Passkeys, bei denen gar kein Passwort mehr im klassischen Sinn existiert und die deshalb nicht geklaut und durchprobiert werden können.
Genauso wichtig sind einzigartige Passwörter. Wenn jedes Konto ein eigenes, starkes Passwort hat, bringt ein einzelnes Leck den Angreifern nichts. Ein Passwort-Manager nimmt deinen Mitarbeitern die Arbeit ab, sich das alles zu merken. Ergänzend lohnt sich eine Überwachung, die meldet, wenn Zugangsdaten deines Unternehmens in einem bekannten Leck auftauchen. So erfährst du von der Gefahr, bevor die Angreifer sie nutzen. Auf technischer Seite helfen eine Begrenzung der Login-Versuche und ein Bot-Schutz, der die typischen automatisierten Massenanfragen erkennt und blockiert.
Technik allein reicht aber nicht. Deine Mitarbeiter müssen verstehen, warum ein eigenes Passwort für jedes Konto so wichtig ist und warum das private Passwort im Firmenkonto nichts zu suchen hat. Eine kurze, verständliche Sensibilisierung wirkt hier oft mehr als jede Vorschrift, die niemand liest. Am besten legst du klare Regeln fest, die für alle gelten, von der Buchhaltung bis zur Geschäftsleitung, und machst die Zwei-Faktor-Authentifizierung zur Pflicht statt zur freiwilligen Option. So schließt du die Lücke, die Credential Stuffing überhaupt erst nutzbar macht.
Häufige Fehler, die du vermeiden solltest
Bei vielen Betrieben wiederholen sich dieselben Fehler. Der häufigste ist, sich allein auf das Passwort zu verlassen und auf einen zweiten Faktor zu verzichten. Ein zweiter Fehler ist, die Wiederverwendung von Passwörtern zu dulden, weil niemand die Mitarbeiter darauf anspricht. Und drittens fehlt oft jede Überwachung, sodass ein übernommenes Konto erst auffällt, wenn der Schaden schon da ist. Wer diese drei Punkte angeht, macht sich für Credential Stuffing zu einem unattraktiven Ziel.
Deine nächsten Schritte mit IT-Deol
Verschaff dir zuerst ein ehrliches Bild vom aktuellen Stand. Ist bei euch überall die Zwei-Faktor-Authentifizierung aktiv, vor allem beim Zugang zu E-Mail und wichtigen Systemen? Nutzen deine Mitarbeiter einzigartige Passwörter oder immer wieder dieselben? Und würdest du überhaupt merken, wenn sich jemand mit gültigen Daten unbefugt anmeldet? Diese Fragen kosten wenig Zeit und zeigen schnell, wo es hakt.
Auf dieser Grundlage entscheidest du, ob du das intern angehst oder dir Unterstützung holst. Als IT-Systemhaus aus Lohmar richten wir bei IT-Deol für Unternehmen in Köln, Bonn und der Umgebung die Zwei-Faktor-Authentifizierung ein, führen einen Passwort-Manager ein und überwachen, ob eure Zugangsdaten in Lecks auftauchen. So wird aus einem diffusen Risiko ein Thema, das du im Griff hast.
Credential Stuffing lebt davon, dass viele Unternehmen es nicht auf dem Schirm haben. Wer die wenigen richtigen Hebel umlegt, nimmt den Angreifern ihre Grundlage und macht das eigene Unternehmen für automatisierte Angriffe schlicht uninteressant. Für Betriebe in Köln und Bonn ist der Schutz vor Credential Stuffing eine kleine Investition mit großer Wirkung, gerade weil ein einziger vermiedener Vorfall die Kosten meist um ein Vielfaches übersteigt.
Mach den ersten Schritt, bevor ein fremdes Passwort zu deinem Problem wird. IT-Deol prüft deine Zugänge und sichert sie ab. Kontaktiere uns für einen kostenlosen 30-Minuten Schnell-Check!
Häufige Fragen zum Thema Credential Stuffing
Was genau ist Credential Stuffing und warum sollte ich als Geschäftsführer davon wissen?
Credential Stuffing ist ein automatisierter Angriff, bei dem Kriminelle gestohlene Zugangsdaten aus fremden Datenlecks massenhaft bei anderen Diensten durchprobieren, und IT-Deol aus Lohmar klärt Unternehmen in Köln und Bonn darüber auf, weil schon ein einziger Treffer den Zugang zu Firmenkonten öffnen kann.
Kann mein Unternehmen betroffen sein, obwohl wir selbst nie gehackt wurden?
Ja, und genau das ist der tückische Kern von Credential Stuffing, denn die Angreifer nutzen Passwörter, die bei ganz anderen Anbietern gestohlen wurden, weshalb IT-Deol prüft, ob Zugangsdaten aus deinem Betrieb bereits in bekannten Lecks kursieren und für einen Angriff bereitstehen.
Warum bemerke ich einen solchen Angriff auf mein Firmennetzwerk oft gar nicht?
Beim Credential Stuffing meldet sich der Angreifer mit einem gültigen Passwort an, sodass der Zugriff für dein System wie ein normaler Login aussieht, und deshalb richtet IT-Deol aus Lohmar für Unternehmen in Köln und Bonn eine Überwachung ein, die verdächtige Anmeldemuster automatisch erkennt.
Sind wirklich auch kleine und mittlere Betriebe in Köln und Bonn ein Ziel?
Credential Stuffing läuft vollautomatisch und testet jedes Login-Feld, egal ob Konzern oder Handwerksbetrieb, weshalb gerade kleinere Unternehmen ohne eigene Überwachung gefährdet sind und von IT-Deol einen schnellen und bezahlbaren Einstieg in wirksamen Schutz bekommen.
Was ist der wichtigste Schutz gegen Credential Stuffing in meinem Unternehmen?
Der wichtigste Schutz ist die Zwei-Faktor-Authentifizierung, denn selbst mit dem richtigen Passwort scheitert ein Angreifer am zweiten Faktor, und IT-Deol aus Lohmar richtet diese Absicherung für Betriebe in Köln und Bonn ein, sodass der Großteil aller Angriffe ins Leere läuft.
Reicht ein sicheres, langes Passwort nicht schon aus?
Nein, denn beim Credential Stuffing wird das Passwort nicht geknackt, sondern ist bereits bekannt, weshalb auch ein langes Passwort nichts nützt, wenn es mehrfach verwendet wird, und IT-Deol setzt deshalb auf einzigartige Passwörter je Konto, einen Passwort-Manager und einen zweiten Faktor.
Wie erkenne ich, dass gerade ein Angriff auf unsere Logins läuft?
Typische Anzeichen für Credential Stuffing sind eine plötzliche Welle fehlgeschlagener Anmeldungen, Logins zu ungewöhnlichen Zeiten oder aus fremden Ländern und Meldungen über fremde Aktivitäten in Konten, und IT-Deol aus Lohmar hilft Unternehmen in Köln und Bonn, diese Muster frühzeitig sichtbar zu machen.
Welchen Schaden kann ein einziger erfolgreicher Angriff in meinem Betrieb anrichten?
Ein durch Credential Stuffing übernommenes Konto kann für Betrug, Datendiebstahl und weitere Angriffe aus einem echten Postfach heraus genutzt werden, und weil gestohlene Zugangsdaten laut Bitkom zu den häufigsten Einfallstoren zählen, wird ein einzelner Vorfall für ein KMU schnell fünfstellig.
Sind Passkeys eine echte Alternative zum klassischen Passwort?
Ja, denn bei Passkeys existiert kein klassisches Passwort mehr, das gestohlen und durchprobiert werden könnte, wodurch Credential Stuffing ins Leere läuft, und IT-Deol aus Lohmar berät Unternehmen in Köln und Bonn, wo sich der Umstieg auf Passkeys im Alltag bereits lohnt.
Wer hilft mir als mittelständisches Unternehmen in Köln und Bonn beim Schutz vor Credential Stuffing?
IT-Deol aus Lohmar ist dein Ansprechpartner für Zwei-Faktor-Authentifizierung, Passwort-Management, Leak-Überwachung und Managed Security Services und bietet eine kostenlose Erstberatung an, in der gemeinsam analysiert wird, wie angreifbar deine Zugänge heute sind und welche Schritte den größten Effekt bringen.
Quellen
¹ Verizon, „2025 Data Breach Investigations Report“ (22 % der Breaches über gestohlene Zugangsdaten; 19 % bis 44 % der Login-Versuche auf Anmeldeportalen durch Credential Stuffing). https://www.verizon.com/business/resources/reports/dbir/
² Deepstrike, „Credential Stuffing Statistics“ (rund 2 Mrd. geleakte Zugangsdaten in Umlauf; ca. 26 Mrd. Stuffing-Login-Versuche pro Monat laut Akamai; rund 65 % der Nutzer verwenden Passwörter mehrfach). https://deepstrike.io/blog/credential-stuffing-statistics
³ Bitkom e. V., Studie „Wirtschaftsschutz 2025″ (Gesamtschaden 289,2 Mrd. Euro; gestohlene Zugangsdaten als häufiges Einfallstor). https://www.bitkom.org/Bitkom/Publikationen/Wirtschaftsschutz


