
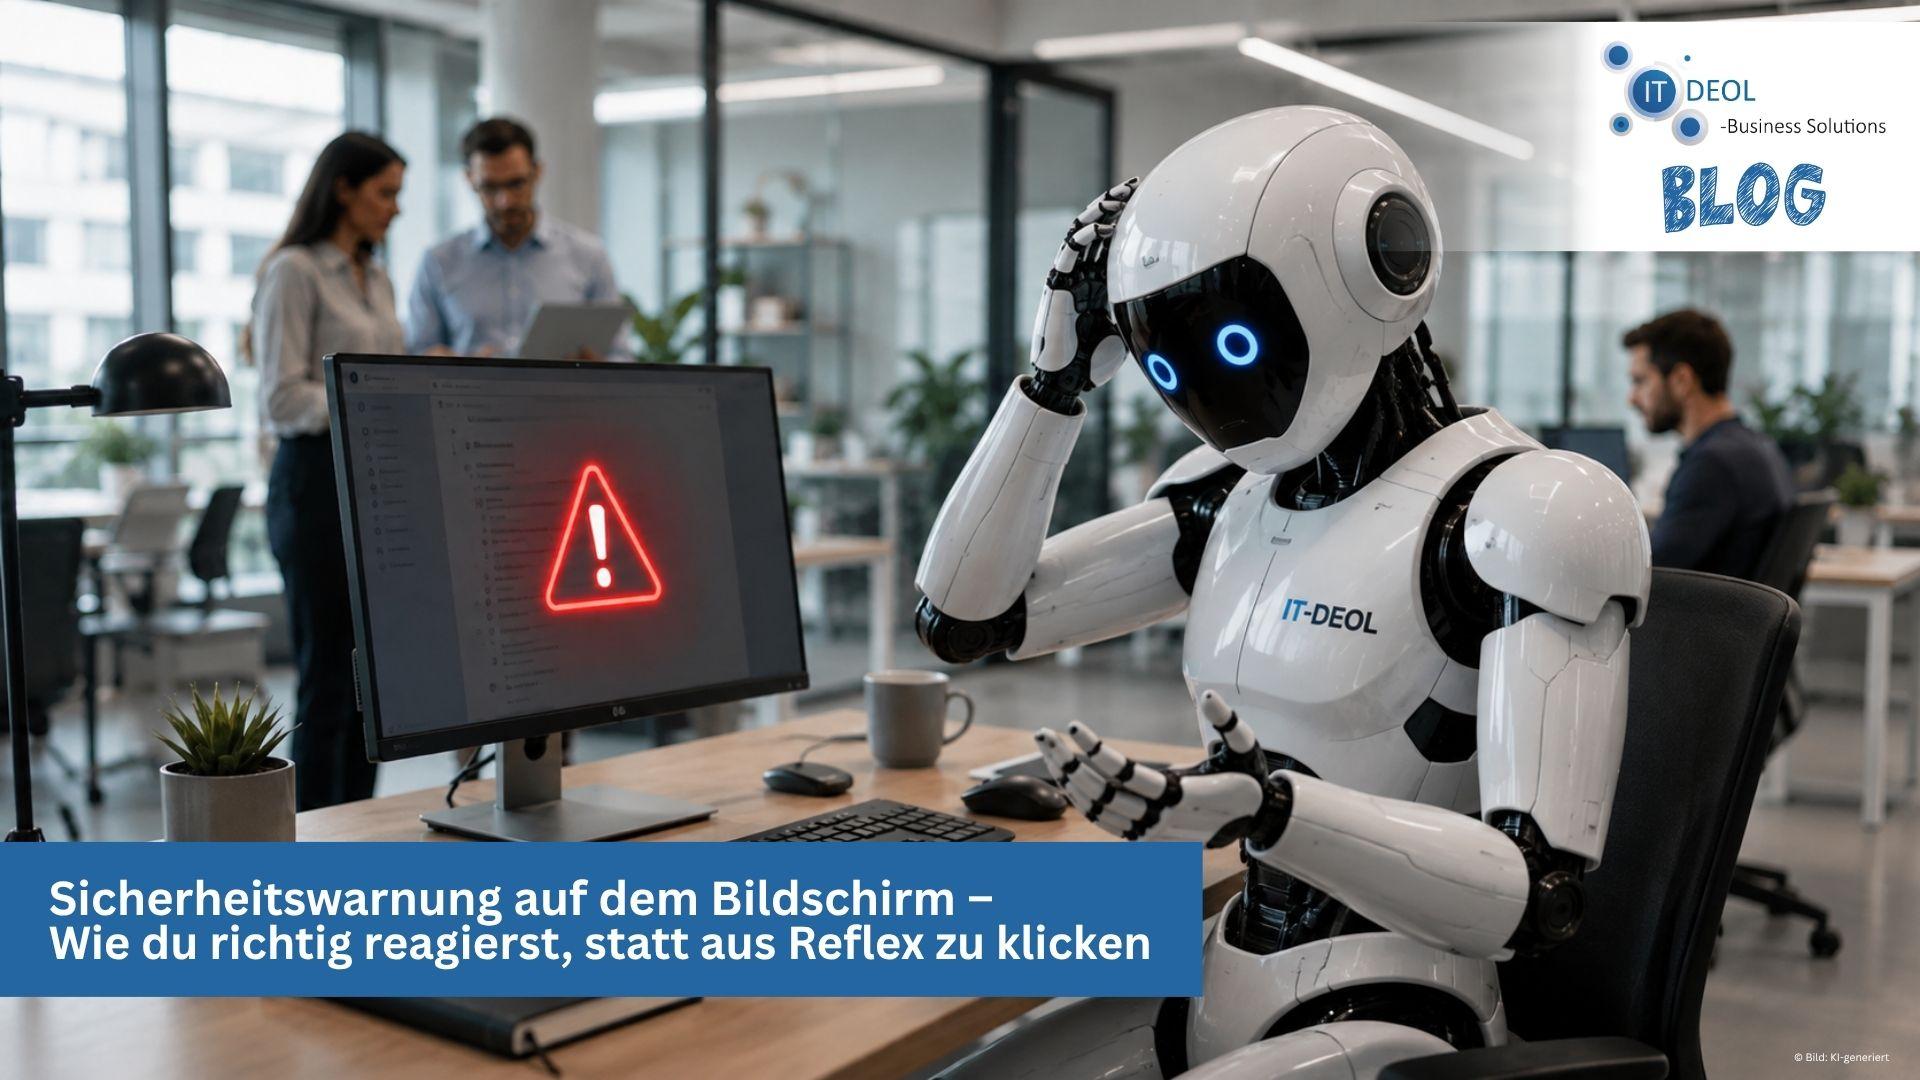
Dienstagmorgen, kurz nach halb neun. Eine Mitarbeiterin in einem Handwerksbetrieb in Lohmar öffnet den Browser, um eine Lieferantenrechnung herunterzuladen. Der Bildschirm färbt sich rot. Eine Sicherheitswarnung meldet fünf Virenfunde, eine Telefonnummer blinkt, ein Countdown läuft. Sie ruft an. Zwanzig Minuten später hat ein Fremder Fernzugriff auf ihren Rechner, und im Betrieb weiß niemand davon.
Über genau diesen Ablauf reden wir bei IT-Deol öfter, als uns lieb ist. Die Technik im Hintergrund ist selten das Problem. Das Problem ist die halbe Sekunde zwischen dem Auftauchen einer Sicherheitswarnung und dem Klick darauf.
Warum der erste Klick über alles entscheidet
Eine Sicherheitswarnung ist erst mal nur ein Bild auf einem Bildschirm. Sie kann vom Betriebssystem kommen, vom Virenschutz, vom Browser, vom Monitoring oder von einem Kriminellen, der genau weiß, wie eine echte Meldung aussieht. Der Unterschied steckt in Details, die niemand kennt, dem sie nie jemand gezeigt hat.
Der Reflex kostet mehr als die Schadsoftware
Menschen reagieren auf Alarm mit Handlung. Das Popup drängt, der Countdown macht Druck, und die Zahl der angeblichen Funde steigt, während man noch liest. Das Bundeskriminalamt zählt für 2024 rund 131.391 in Deutschland verübte Cybercrime-Fälle und beziffert den jährlichen Schaden durch Cyberattacken auf 178,6 Milliarden Euro1. Ein großer Teil davon fängt mit einer einzigen Handlung an einem einzigen Arbeitsplatz an.
Die Schadsoftware richtet oft weniger an als die Panik danach. Klingt hart, ist aber so. Wer aus Reflex eine Nummer anruft, eine Fernwartung freigibt oder Zugangsdaten eintippt, macht die Tür selbst auf. IT-Deol sieht in der Region Köln Bonn regelmäßig Fälle, in denen der technische Schutz sauber funktioniert hat und trotzdem alles schiefging. Weil die Person davor halt nicht wusste, was sie da eigentlich vor sich hat.
Was in Lohmar und Umgebung typischerweise passiert
Ein Fliesenleger in Siegburg, eine Steuerkanzlei in Sankt Augustin, ein Pflegedienst in Hennef. Drei völlig verschiedene Betriebe, ein identischer Ablauf. Der Bildschirm zeigt eine Sicherheitswarnung, die Person klickt sie weg, arbeitet weiter und erzählt niemandem davon. Die Sicherheitswarnung war echt. Wochen später fällt auf, dass Daten abgeflossen sind.
Wenn wir nach so einem Vorfall in den Betrieb kommen und nach der Meldekette fragen, hören wir fast immer denselben Satz: Da hätte man halt beim Chef Bescheid sagen können. Hätte. Da liegt die Lücke.

Echte Meldungen vom System und gefälschte Popups auseinanderhalten
Die gute Nachricht für jeden Betrieb im Rhein-Sieg-Kreis: Den Unterschied kann man lernen, in einer halben Stunde. Es braucht kein IT-Studium, um eine gefälschte Sicherheitswarnung zu erkennen. Es braucht drei Merkmale, die man einmal gesehen hat.
So sieht eine echte Sicherheitswarnung von Windows aus
Eine echte Meldung des Betriebssystems erscheint außerhalb des Browsers. Kein Werbebanner, keine Telefonnummer, kein Countdown, keine bunte Grafik mit Sirenen. Der Windows-Sicherheitsdienst meldet sich in einem eigenen Fenster oder als kleine Benachrichtigung rechts unten. Er verlangt nie eine Zahlung, und er nennt nie eine Rufnummer. Eine Sicherheitswarnung mit Bezahlaufforderung gibt es bei Windows schlicht nicht.
Der Virenschutz im Betrieb ist genauso unspektakulär. Er meldet einen Fund, schiebt die Datei in Quarantäne, fertig. Eine echte Sicherheitswarnung braucht keine Dramaturgie. Unsere Kunden bekommen deshalb eine kurze Übersicht, wie ihre eigenen Meldungen aussehen, mit Screenshot aus dem eigenen System und nicht aus einem Lehrbuch.
Woran du Scareware im Browser erkennst
Das Bundesamt für Sicherheit in der Informationstechnik beschreibt die Masche direkt. Kriminelle zeigen Meldungen, die denen seriöser Antivirenprogramme täuschend ähnlich sehen, und behaupten, der Rechner sei infiziert. Die angebotenen Programme haben laut BSI häufig überhaupt keine Funktion und dienen lediglich dazu, an Kreditkartendaten zu gelangen2.
Praktisch heißt das: Jede Sicherheitswarnung, die im Browserfenster auftaucht, ist erst mal verdächtig. Eine Webseite kann gar nicht wissen, ob dein Rechner infiziert ist. Sie kann es nur behaupten. Und wenn eine Sicherheitswarnung dich zum Telefonieren auffordert, ist sie gefälscht. Immer.
Der Test mit der Taskleiste
Es gibt einen simplen Handgriff, den wir jedem Mitarbeitenden zeigen. Windows-Taste drücken. Erscheint das Startmenü über der angeblichen Sicherheitswarnung, war das Ganze nur eine Webseite im Vollbildmodus. Danach schließt man den Browser über den Task-Manager, ohne irgendwas im Fenster anzuklicken.
- Kein Klick auf Schaltflächen im Popup, auch kein Klick auf das X
- Kein Anruf bei einer angezeigten Nummer
- Kein Download einer angeblichen Reinigungssoftware
- Browser über den Task-Manager beenden
- Vorgang melden, auch wenn scheinbar nichts passiert ist
Ein Autohaus in Troisdorf hat diese fünf Punkte ausgedruckt an jedem Arbeitsplatz hängen. Seitdem kommt jede Sicherheitswarnung bei uns an, bevor jemand etwas anklickt.

Willst du denselben Aushang für deine eigenen Arbeitsplätze? Schreib IT-Deol kurz an, wir passen die fünf Punkte auf deine Systeme an und liefern sie druckfertig.
Zertifikatswarnungen im Browser richtig lesen
Die zweite Kategorie sorgt für die meiste Verwirrung. Der Browser blockiert eine Seite und zeigt eine Sicherheitswarnung zum Zertifikat. Diese Meldung ist echt, sie kommt vom Browser selbst, und sie bedeutet etwas ganz anderes als ein Virenfund.
Was der Browser dir wirklich sagt
Der Browser prüft, ob die Verschlüsselung zur aufgerufenen Adresse passt. Passt sie nicht, kann das an einem abgelaufenen Zertifikat liegen, an einer falsch gestellten Uhr im Rechner oder daran, dass sich jemand zwischen dich und die Webseite geschaltet hat. Die Sicherheitswarnung sagt dir, dass die Verbindung gerade nicht überprüfbar ist. Mehr sagt sie nicht.
Das BSI weist bei Phishing darauf hin, dass gefälschte Seiten sich optisch kaum vom Original unterscheiden lassen und die Adresszeile der entscheidende Prüfpunkt bleibt. Wenn eine Bank, ein Lieferantenportal oder das Steuerprogramm plötzlich eine Sicherheitswarnung auslöst, gehört das gemeldet, bevor irgendwer weiterklickt.
Wann du weiterklicken darfst und wann nicht
Bei internen Systemen mit eigenem Zertifikat, etwa einem Terminalserver oder einer Steuerungsoberfläche in der Produktion, ist die Meldung oft harmlos und längst bekannt. Bei allem, was im Internet liegt und mit Geld, Kundendaten oder Zugangsdaten zu tun hat, gilt das Gegenteil. Da wird nicht weitergeklickt.
Diese Unterscheidung kann kein Mitarbeitender aus dem Bauch heraus treffen. Deshalb pflegt IT-Deol für Betriebe zwischen Rösrath und Bad Honnef eine kurze Liste der internen Systeme, bei denen eine Sicherheitswarnung erwartbar ist. Alles außerhalb dieser Liste geht an die IT. Für einen Maschinenbauer in Overath hat diese Liste sieben Zeilen. Mehr braucht es nicht.

Anrufe, Mails und die Nummer im Popup
Der gefährlichste Teil der Masche kommt gar nicht vom Bildschirm. Er kommt aus dem Telefonhörer. Und er funktioniert, weil er höflich ist.
Der angebliche Microsoft-Support
Die Polizeiliche Kriminalprävention der Länder und des Bundes wird deutlich. Angebliche Microsoft-Mitarbeiter behaupten, der Rechner des Angerufenen sei von Viren befallen oder gehackt worden. Über Fernwartungssoftware bekommen die Täter Zugriff und können sensible Daten wie Passwörter für das Online-Banking ausspähen. Der zentrale Satz der Polizei lautet: Seriöse Unternehmen wie Microsoft nehmen nicht unaufgefordert Kontakt zu ihren Kunden auf3.
Die Verbraucherzentrale beschreibt dieselbe Masche mit dem Popup als Einstieg. Betrügerische Fenster sehen aus, als handele es sich um eine Sicherheitswarnung von Windows, und fordern zum Anruf beim angeblichen Support auf. Danach sollen Betroffene bis zu 400 Euro für ein angebliches Wartungspaket zahlen und Fernzugriff gewähren. Die Empfehlung ist eindeutig: Reagiere nicht auf vermeintliche Warnhinweise, die im Browser erscheinen4.
Für dich als Inhaber folgt daraus eine einzige Regel. Jede Fernwartung im Betrieb läuft ausschließlich über bekannte Wege. Wer bei IT-Deol im Vertrag ist, weiß, welche Software wir nutzen und wie wir uns ankündigen. Ein unangekündigter Anruf mit einer angeblichen Sicherheitswarnung ist damit sofort als Betrug erkennbar.
Phishing-Mails mit Sicherheitshinweis
Die Mail-Variante arbeitet mit denselben Hebeln. Betreff: Sicherheitswarnung für dein Konto. Inhalt: Ungewöhnliche Anmeldung festgestellt, Konto wird in 24 Stunden gesperrt, bitte hier bestätigen. Der Link führt auf eine Seite, die aussieht wie das Original.
Drei Prüfschritte reichen für den Anfang. Erstens: Erwarte ich diese Nachricht überhaupt? Zweitens: Stimmt die Absenderadresse bis hinter das at-Zeichen? Drittens: Wohin führt der Link, wenn ich mit der Maus draufzeige, ohne zu klicken? Eine echte Sicherheitswarnung deines Providers überlebt es problemlos, wenn du dich stattdessen selbst über die dir bekannte Adresse einloggst.
So schnell meldet nur ein Team, das weiß, wen es anrufen soll. Lass IT-Deol einmal durchspielen, was bei euch wirklich passiert, wenn morgen eine Sicherheitswarnung im Postfach landet.
Bei einer Zahnarztpraxis in Neunkirchen-Seelscheid war es eine angebliche Sicherheitswarnung des Abrechnungsdienstleisters, die den Vorfall ausgelöst hat. Die Praxis hat es am selben Tag gemeldet. Deshalb blieb es bei einem gesperrten Zugang statt einer Datenpanne.
Wenn das Netzwerk-Monitoring Alarm schlägt
Nicht jede Sicherheitswarnung landet auf einem Bildschirm im Büro. Ein Teil entsteht im Hintergrund, da, wo niemand hinschaut.
Warnungen ohne Bildschirm
Monitoring erkennt Dinge, die kein Mensch bemerkt. Ein Rechner, der nachts um drei größere Datenmengen ins Ausland schiebt. Eine Firewall, die auffällig viele blockierte Verbindungen zählt. Ein Benutzerkonto, das sich innerhalb von Minuten aus zwei Ländern anmeldet. So eine Sicherheitswarnung kommt per Ticket oder Mail bei der IT an, und der Betrieb merkt davon erst mal nichts.
Für Betriebe in Much, Ruppichteroth oder Wiehl mit wenigen Arbeitsplätzen lohnt sich das genauso wie für größere Häuser in Bergisch Gladbach. Wir richten das Monitoring so ein, dass es meldet und nicht rauscht. Zu viele Meldungen sind so schlecht wie keine.
Warum Monitoring ohne Reaktionsplan wenig bringt
Eine Sicherheitswarnung, die keiner bearbeitet, ist ein Protokolleintrag. Zu jedem Alarm gehört deshalb eine festgelegte Reaktion, ein zuständiger Mensch und eine Zeitvorgabe. Wer meldet an wen, wer entscheidet, wer informiert die Geschäftsführung. Das passt auf eine halbe Seite. Aufgeschrieben hat es trotzdem fast keiner, und dann steht bei der ersten ernsten Sicherheitswarnung jeder ratlos im Flur.
Die Meldekette im Betrieb
Hier liegt der wunde Punkt in den meisten kleinen Betrieben der Region. Technik ist da, Zuständigkeit nicht.
Eine Nummer, die jeder kennt
Das BSI hat dafür die IT-Notfallkarte entwickelt, ausdrücklich als Hinweisschild analog zum bekannten Format Verhalten im Brandfall. Sie nennt drei Punkte: Kenntnis der Ansprechpartner für IT-Notfälle und deren Erreichbarkeit, sofortige Weitergabe entscheidender Informationen und Gegenmaßnahmen nur nach Absprache mit den zuständigen Ansprechpartnern5.
So setzen wir das auch um. IT-Deol hinterlegt auf der Karte eine einzige Rufnummer, die im Flur, in der Werkstatt und in der Küche hängt. Wer eine Sicherheitswarnung sieht, ruft diese Nummer an. Das war die ganze Regel.
Die Regel gegen Eigenmaßnahmen
Der zweite Punkt ist der unbequeme. Niemand im Betrieb repariert selbst. Kein Neustart, keine Reinigungssoftware aus dem Netz, kein eigenständiges Löschen von Dateien. Das BSI formuliert es so, dass die Entscheidung in die richtigen Hände gehört, weil nicht jeder IT-Notfall leicht zu erkennen ist5.
Für eine Spedition in Sankt Augustin hat das den Unterschied gemacht. Der Disponent sah eine Sicherheitswarnung, fasste nichts an und griff zum Telefon. Wir waren innerhalb von zwölf Minuten auf dem System und konnte den betroffenen Rechner isolieren, bevor sich etwas ausbreitete.
Fehlerkultur statt Schuldsuche
Der häufigste Grund für verschwiegene Vorfälle ist Angst vor Ärger. Wer Ärger befürchtet, meldet nichts. Damit verlierst du als Unternehmer die wertvollste Ressource im Ernstfall, nämlich Zeit. Sag deinem Team einmal deutlich, dass eine gemeldete Sicherheitswarnung nie zu Vorwürfen führt, auch dann nicht, wenn schon geklickt wurde. Dieser eine Satz ist mehr wert als manche Software.
Was in den ersten 15 Minuten passieren muss
Wenn der Verdacht im Raum steht, zählt die Reihenfolge. Sie ist kurz und immer gleich.
Was sofort passiert
- Hände weg von der Tastatur, Bildschirm anlassen
- Foto der Sicherheitswarnung mit dem Handy, samt Uhrzeit
- Anruf bei der hinterlegten Nummer, kurz und sachlich
- Notieren, was genau vorher gemacht wurde: Mail, Link, Datei, Anruf
- Netzwerkkabel oder WLAN trennen, sobald die IT es anweist
- Betroffene Zugangsdaten von einem anderen Gerät aus ändern
Das Foto klingt banal und ist es nicht. Eine Sicherheitswarnung verschwindet, sobald jemand den Browser schließt. Danach fehlt genau die Information, die uns sagt, welche Masche gelaufen ist. Bei IT-Deol fängt die Analyse fast immer mit so einem Handyfoto an.
Was warten kann
Die Suche nach dem Schuldigen wartet. Die Diskussion über neue Software wartet. Die Rundmail an alle wartet, bis klar ist, was die Sicherheitswarnung überhaupt ausgelöst hat. In den ersten 15 Minuten geht es ums Eingrenzen und ums Sichern von Spuren.
Diese Viertelstunde gehört auf ein Blatt Papier, lange bevor du sie brauchst. Ruf IT-Deol an, dann schreiben wir die Reihenfolge gemeinsam für deinen Betrieb auf.
Netzstecker ziehen oder nicht
Der beliebteste Ratschlag aus dem Internet ist auch der gefährlichste, wenn man ihn pauschal befolgt.
Wann Trennen sinnvoll ist
Die Netzwerkverbindung zu kappen ist richtig, wenn Verschlüsselung sichtbar läuft, wenn eine Fernwartung durch Fremde aktiv ist oder wenn Dateien reihenweise umbenannt werden. Verbraucherzentrale und Polizei empfehlen bei bestätigtem Fremdzugriff ausdrücklich, den Rechner vom Internet zu trennen und danach alle Passwörter zu ändern34.
Gemeint ist damit das Netzwerkkabel oder das WLAN. Der Unterschied zum Stromstecker ist wichtig, aber kaum jemand kennt ihn.
Warum Ausschalten Beweise vernichtet
Das BSI erklärt in den FAQ zur IT-Notfallkarte, warum dort bewusst keine Empfehlung zum Ziehen von Strom- oder Netzwerkkabeln steht. IT-Notfälle sind zu unterschiedlich, weitere Maßnahmen lassen sich nur individuell empfehlen und entscheiden. Als wesentlicher erster Schritt gilt die schnelle Erreichbarkeit von qualifiziertem IT-Personal6.
Technisch dahinter steckt der Arbeitsspeicher. Dort stehen im Ernstfall Schlüssel, aktive Verbindungen und laufende Prozesse, die nach dem Ausschalten weg sind. Bei manchen Verschlüsselungsfällen ließ sich genau daraus etwas retten. Wer den Strom zieht, entscheidet das ungewollt vorweg. Die Regel bei uns lautet deshalb: Netzwerk trennen darf jeder auf Anweisung, Strom trennen entscheidet die IT.

Meldepflichten, die viele Betriebe übersehen
Nach dem technischen Teil kommt der rechtliche. Er wird gern verdrängt und hat Fristen.
Artikel 33 DSGVO und die 72 Stunden
Wenn bei einem Vorfall personenbezogene Daten betroffen sein könnten, greift die Meldepflicht. Die Landesbeauftragte für Datenschutz und Informationsfreiheit Nordrhein-Westfalen schreibt es so: Der Verantwortliche muss die Datenpanne unverzüglich, möglichst innerhalb von 72 Stunden nach dem Bekanntwerden, an die zuständige Aufsichtsbehörde melden, sofern ein mehr als geringes Risiko für die betroffenen Personen besteht. Auftragsverarbeiter müssen ihre Auftraggeber unverzüglich informieren7.
Die Frist läuft ab Kenntnis. Wird eine Sicherheitswarnung am Montag weggeklickt und der Vorfall erst am Freitag bekannt, hast du vier Tage verloren, die dir keiner zurückgibt. Für Betriebe mit Kunden- oder Patientendaten in Lohmar, Siegburg und Umgebung ist das der teuerste Teil einer fehlenden Meldekette.
Anzeige bei der Polizei
Die Polizei empfiehlt Betroffenen ausdrücklich, Anzeige zu erstatten3. Das gilt auch dann, wenn kein Geld geflossen ist. Anzeigen sind die Grundlage für Ermittlungen, und sie sind oft Voraussetzung für Leistungen aus einer Cyber-Versicherung. Wir bereiten Kunden dafür die technische Dokumentation auf, damit die Anzeige nicht aus drei Sätzen besteht.
Vorbereitung schlägt Improvisation
Alles bisher Beschriebene funktioniert nur, wenn es vor dem Ernstfall festgelegt wurde. Danach ist es Improvisation.
Übung im Betriebsalltag
Eine Übung dauert 20 Minuten. Du schickst deinem Team eine harmlose Testmail mit Sicherheitshinweis oder zeigst im Meeting den Screenshot einer gefälschten Sicherheitswarnung und fragst, wer jetzt wen anruft. Kommen drei verschiedene Antworten, kennst du dein Ergebnis. Wiederhol das zweimal im Jahr.
Ein Architekturbüro in Bad Honnef macht das im Rahmen der Sicherheitsunterweisung, direkt nach dem Feuerlöscher. Der Vergleich passt gut, denn die IT-Notfallkarte des BSI ist genau daran angelehnt5.
Was IT-Deol dabei übernimmt
Wir richten das Monitoring ein, hinterlegen die Notfallnummer, schulen das Team an echten Beispielen aus dem eigenen Betrieb und legen fest, welche Sicherheitswarnung intern erwartbar ist. Im Vorfall übernimmt IT-Deol die Analyse, grenzt den Schaden ein und dokumentiert alles, inklusive der Unterlagen für Aufsichtsbehörde und Anzeige.
Was wir dir nicht abnehmen können, ist die halbe Sekunde am Bildschirm. Die entscheidet immer noch jemand aus deinem Team, allein, unter Druck, morgens um halb neun. Ob diese Person dann die Nummer im Popup anruft oder die Nummer an der Wand, hängt davon ab, was ihr vorher miteinander vereinbart habt. Die meisten Betriebe im Rhein-Sieg-Kreis haben diese Vereinbarung bis heute nicht getroffen. Und die nächste Sicherheitswarnung wartet nicht, bis ihr euch einig seid.
Triff diese Vereinbarung jetzt, solange bei dir nichts brennt. IT-Deol kommt für ein unverbindliches Erstgespräch in deinen Betrieb zwischen Lohmar, Bonn und dem Bergischen Land und macht aus eurem Bauchgefühl eine Meldekette, die jeder kennt.
Auf dem Rechner meiner Buchhalterin blinkt ein rotes Fenster mit einer Telefonnummer. Was soll sie tun?
Finger weg von der Nummer. Ein rotes Fenster mit Rufnummer und Countdown ist eine gefälschte Sicherheitswarnung, also eine Meldung, die dir vorgaukelt, dein Gerät sei in Gefahr. Windows und dein Virenschutz melden sich außerhalb des Browsers und nennen niemals eine Telefonnummer. Lass sie die Windows-Taste drücken, den Browser über den Task-Manager schließen und sofort im Betrieb Bescheid geben.
Ein Mitarbeiter hat bei einem angeblichen Microsoft-Support angerufen und ihn auf den Rechner gelassen. Wie schlimm ist das?
Das ist ernst, aber beherrschbar, wenn ihr schnell seid. Trenn das Gerät vom Netzwerk, lass die Fernwartungssoftware entfernen und ändere alle Passwörter von einem anderen Gerät aus. Die Sicherheitswarnung auf dem Bildschirm, also die angebliche Virenmeldung, war nur der Köder. Der Schaden entsteht im Telefonat. Erstatte Anzeige bei der Polizei. IT-Deol prüft, was in der Zeit passiert ist.
Mein Browser sagt, die Verbindung zu unserem Lieferantenportal sei nicht sicher. Kann ich trotzdem weiterarbeiten?
Arbeite dort erst mal nicht weiter. Diese Sicherheitswarnung, also die Meldung deines Browsers über eine unsichere Verbindung, heißt, dass die Verschlüsselung gerade nicht überprüfbar ist. Ursache kann ein abgelaufenes Zertifikat sein, eine falsch gestellte Uhr im Rechner oder jemand, der sich dazwischengeschaltet hat. Bei Portalen mit Zugangsdaten oder Rechnungen gilt: erst klären lassen, dann weiterklicken.
Bei uns weiß niemand, wen er anrufen soll, wenn am Rechner etwas komisch ist. Wie regelt man das?
Häng eine einzige Rufnummer sichtbar auf, im Flur, in der Werkstatt und in der Küche. Das BSI nennt so ein Schild IT-Notfallkarte, angelehnt an das bekannte Verhalten im Brandfall. Wer eine Sicherheitswarnung sieht, also einen Hinweis auf eine mögliche Gefahr am Rechner, ruft diese Nummer an und fasst sonst nichts an. IT-Deol hinterlegt die Nummer und übt den Ablauf mit deinem Team.
Wenn bei uns ein Computer plötzlich verrückt spielt, soll ich dann einfach den Stecker rausziehen?
Zieh das Netzwerkkabel oder schalte das WLAN ab, den Strom lieber nicht. Im Arbeitsspeicher liegen Informationen, die nach dem Ausschalten weg sind und bei der Aufklärung helfen. Das BSI gibt bewusst keine pauschale Empfehlung zum Ziehen von Kabeln. Melde die Sicherheitswarnung, also den Hinweis auf ein mögliches Problem, erst deiner IT und trenne dann auf Anweisung.
Wir bekommen ständig Mails, unser Konto werde gesperrt, wenn wir nicht sofort klicken. Sind die alle gefälscht?
Sehr wahrscheinlich ja. Kriminelle bauen eine Sicherheitswarnung in die Mail ein, also einen dringlichen Hinweis auf eine angebliche Gefahr, damit du unter Zeitdruck klickst. Prüfe drei Dinge: Erwartest du die Nachricht überhaupt? Stimmt die Absenderadresse komplett? Wohin führt der Link, wenn du mit der Maus draufzeigst? Logg dich im Zweifel über die dir bekannte Adresse ein.
Ein Fremder hatte kurz Zugriff auf einen Rechner mit Kundendaten. Muss ich das irgendwem melden?
Wahrscheinlich ja. Bei mehr als geringem Risiko für die betroffenen Personen musst du die Datenpanne der Aufsichtsbehörde melden, möglichst innerhalb von 72 Stunden ab Kenntnis. Die Frist läuft ab dem Moment, in dem du davon erfährst. Wurde vorher tagelang eine Sicherheitswarnung ignoriert, also ein Hinweis des Systems auf eine Gefahr, verlierst du wertvolle Tage. Dokumentiere jeden Vorfall.
Was sind die ersten Schritte, wenn ich morgens merke, dass mit einem Arbeitsplatz etwas nicht stimmt?
Hände weg von der Tastatur, Bildschirm anlassen, mit dem Handy ein Foto machen. Dann die Notfallnummer anrufen und sagen, was kurz vorher gemacht wurde. Das Foto einer Sicherheitswarnung, also der Meldung auf dem Bildschirm, verrät später die genaue Masche und ist nach dem Schließen des Fensters für immer weg. Getrennt und neu gestartet wird erst auf Anweisung der IT.
Ich habe den Verdacht, dass meine Leute Computerprobleme lieber verschweigen. Was kann ich tun?
Der Grund ist fast immer Angst vor Ärger. Sag deinem Team einmal deutlich, dass Melden nie zu Vorwürfen führt, auch wenn schon geklickt wurde. Eine gemeldete Sicherheitswarnung, also ein Hinweis auf eine mögliche Gefahr am Rechner, kostet dich ein paar Minuten. Eine verschwiegene kann dich Wochen kosten. Häng die Notfallnummer auf und übe den Ablauf zweimal im Jahr.
Wir sind nur fünf Leute im Büro. Lohnt sich eine Überwachung unseres Netzwerks überhaupt?
Gerade dann. Eine Überwachung erkennt, was kein Mensch bemerkt: nächtliche Datenabflüsse, Anmeldungen aus zwei Ländern innerhalb von Minuten, auffällig viele blockierte Verbindungen. So eine Sicherheitswarnung, also ein automatischer Alarm des Systems, landet direkt bei der IT statt auf einem Bildschirm im Büro. Wichtig ist die Feineinstellung, damit es meldet und nicht rauscht. IT-Deol richtet das für kleine Betriebe ein.


