
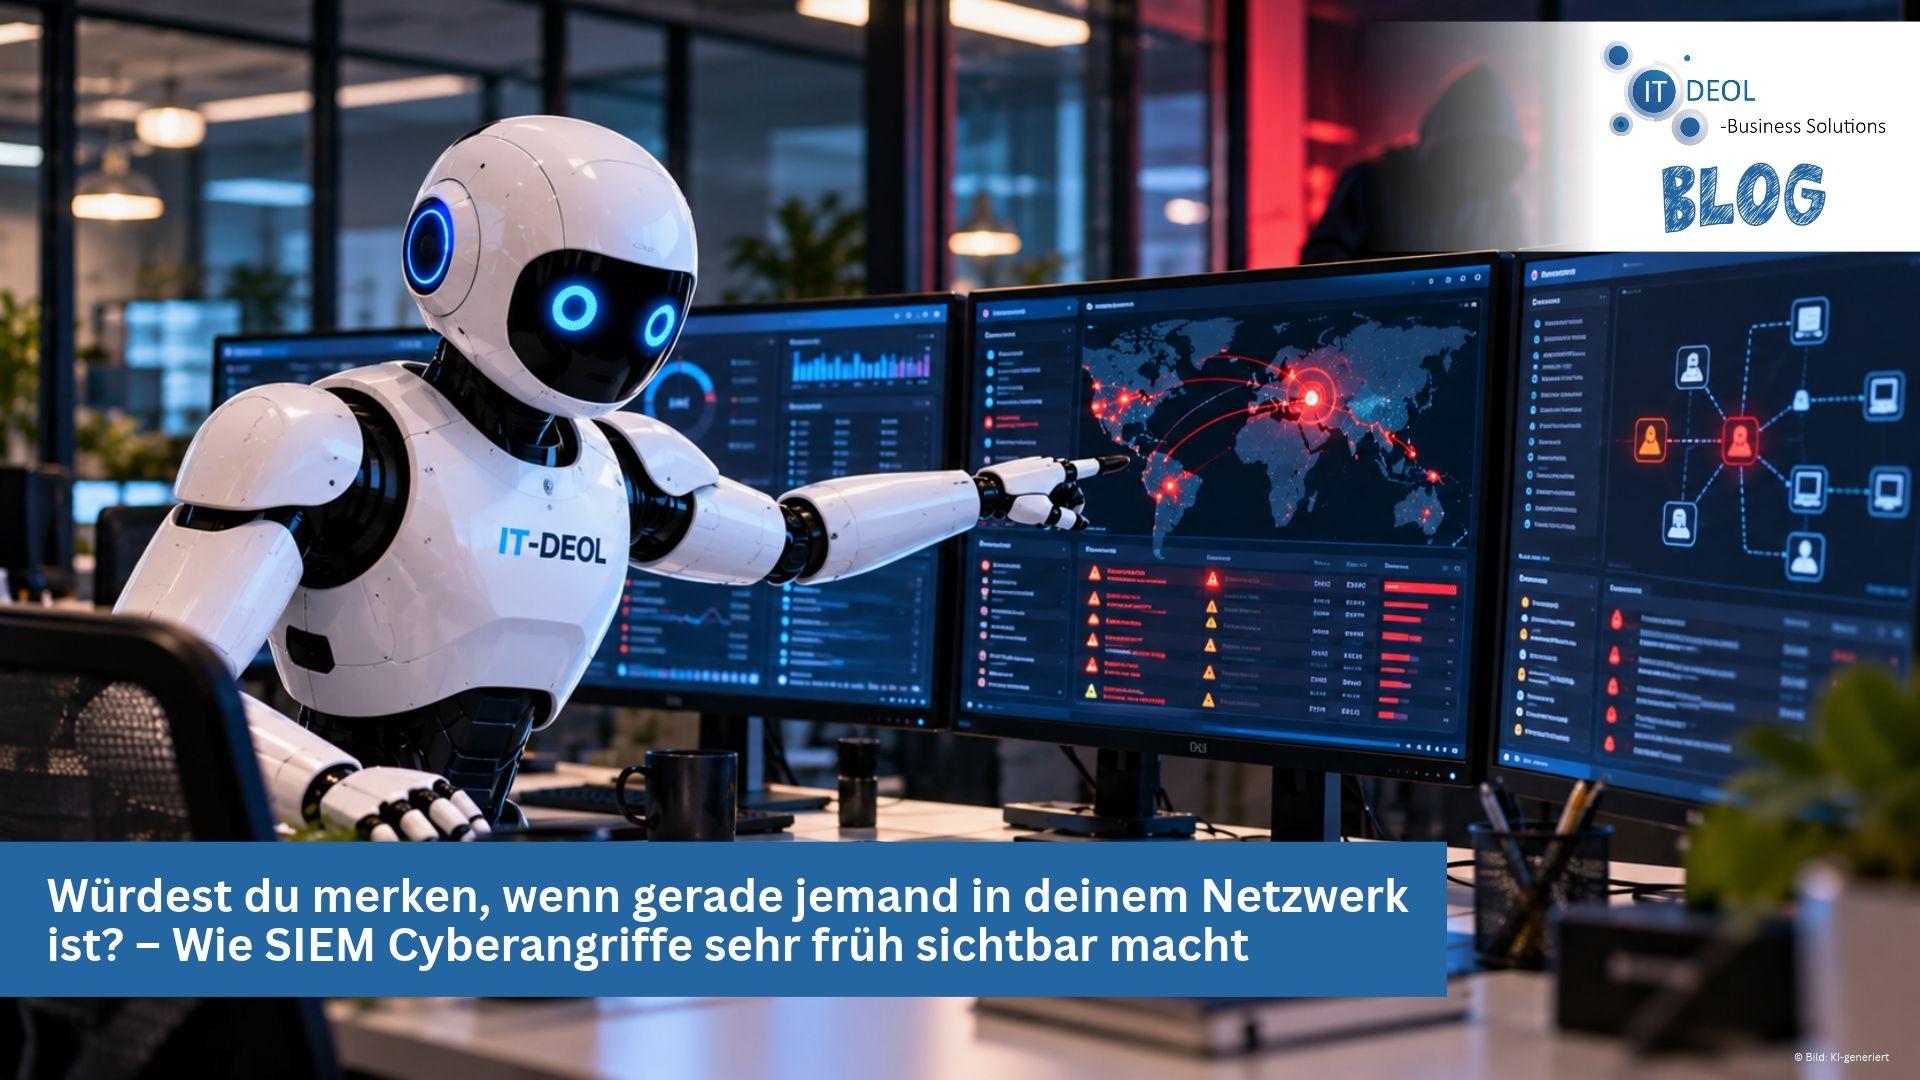
Es ist Donnerstagabend, kurz nach zehn. Dein Büro in Köln ist längst leer, die Rechner laufen im Ruhemodus. Irgendwo in Osteuropa tippt jemand das Passwort deiner Buchhalterin ein. Er kommt problemlos rein, schaut sich in Ruhe um und kopiert ein paar Ordner. Am nächsten Morgen startet alles wie immer. Niemand merkt etwas. Vielleicht auch eine ganze Woche lang nicht.
Klingt nach Hollywood? Leider ist genau das bei vielen Angriffen auf kleine und mittlere Unternehmen der Normalfall, auch hier in Köln und Bonn. Die Täter brechen selten mit Getöse ein. Sie schleichen sich leise rein und warten auf den passenden Moment.
Die gute Nachricht vorweg. Du kannst solche Eindringlinge sichtbar machen, lange bevor sie echten Schaden anrichten. Das Werkzeug dafür heißt SIEM. Dafür brauchst du weder ein eigenes Sicherheitsteam noch ein Konzernbudget. Ein SIEM sammelt die Protokolle aller IT-Systeme an einer Stelle, wertet sie automatisch aus und meldet sich, sobald sich ein Angriff abzeichnet. Ob sich das für einen Betrieb deiner Größe lohnt und wie der Einstieg gelingt, liest du hier.
Warum Angreifer oft tagelang unbemerkt bleiben
Einbrechen war gestern, heute loggen sie sich ein
Viele Geschäftsführer stellen sich einen Hackerangriff wie einen Einbruch vor. Jemand knackt die Tür, die Alarmanlage heult los, alle wissen sofort Bescheid. In der Praxis läuft es meistens ganz anders. Der Sicherheitsanbieter Sophos hat über 400 echte Angriffsfälle ausgewertet. In 56 Prozent davon haben sich die Täter schlicht mit gültigen Zugangsdaten angemeldet.¹ Das Passwort hatten sie vorher per Phishing abgegriffen, im Darknet gekauft oder einfach erraten.
Für deine Firewall sieht so ein Login völlig normal aus. Ein Mitarbeiter meldet sich an, also darf er rein. Genau hier liegt das Problem. Der Virenscanner schlägt nicht an, weil kein Virus im Spiel ist. Das Postfach meldet nichts, weil das Passwort ja stimmt.
Die Spuren sind da, nur schaut niemand hin
Spurlos bleibt so ein Besuch trotzdem nicht. Jeder Server, jeder Laptop und jedes Microsoft-365-Konto schreibt mit, was passiert. Diese Protokolle nennt man Logdateien. Darin steht zum Beispiel, wer sich wann von wo angemeldet hat, welche Dateien geöffnet wurden oder wann jemand neue Rechte bekommen hat.
Das Problem ist die Menge. Schon in einem kleinen Betrieb kommen jeden Tag sehr viele solcher Einträge zusammen. Niemand hat Zeit, das alles zu lesen. In vielen Unternehmen landen die Logdateien deshalb ungelesen im Archiv, bis sie irgendwann automatisch gelöscht werden. Die Beweise für den Einbruch existieren also. Sie liegen nur da, wo nie jemand nachsieht. Genau hier setzt SIEM an.

Was ist SIEM überhaupt?
Die Leitstelle für deine IT
SIEM steht für Security Information and Event Management. Übersetzt heißt das ungefähr Verwaltung von Sicherheitsinformationen und Ereignissen. Die Idee dahinter ist zum Glück viel leichter zu verstehen als der Name.
Stell dir die Leitstelle eines großen Bürogebäudes vor. Dort laufen die Bilder aller Kameras zusammen, dazu die Meldungen der Türsensoren und Brandmelder. Statt dass ein Wachmann durch alle Etagen läuft, sieht die Leitstelle auf einen Blick, wo etwas nicht stimmt. Ein SIEM macht genau das für deine IT. Es sammelt die Logdateien von Servern, Firewall, Laptops, E-Mail-Konten und Cloud-Diensten an einer zentralen Stelle.
Wie SIEM aus vielen kleinen Hinweisen ein klares Bild macht
Die eigentliche Stärke liegt im Verknüpfen. Fachleute sprechen von Korrelation. Ein einzelner Login um drei Uhr nachts kann harmlos sein, vielleicht arbeitet jemand im Urlaub. Ein Login um drei Uhr nachts aus einem fremden Land, gefolgt von hunderten geöffneten Dateien in fünf Minuten, sieht schon ganz anders aus. SIEM erkennt solche Muster, weil es die Ereignisse aus verschiedenen Quellen zusammenführt.
Dafür arbeitet das System mit Regeln. Manche kommen fertig vom Hersteller, andere werden passend zu deinem Betrieb eingerichtet. Moderne Lösungen lernen zusätzlich, was in deinem Unternehmen normal ist. Weicht etwas deutlich davon ab, gibt es eine Warnung. In Konzernen ist SIEM seit vielen Jahren im Einsatz. Neu ist, dass die Technik heute auch für kleinere Betriebe bezahlbar ist.

Du fragst dich, ob ein SIEM auch für einen Betrieb deiner Größe bezahlbar ist? Sprich mit IT-Deol, im kostenlosen Erstgespräch wird es für deinen Betrieb ehrlich durchgerechnet.
Woran ein SIEM einen Angriff erkennt
Typische Warnsignale aus dem Alltag
Was genau schlägt eigentlich Alarm? Hier ein paar Beispiele, die in mittelständischen Netzwerken rund um Köln und Bonn typisch sind.
- Jemand meldet sich innerhalb einer Stunde aus Köln und aus Singapur an.
- Ein Benutzerkonto probiert hunderte Passwörter durch, bevor es plötzlich klappt.
- Ein Mitarbeiter aus dem Vertrieb erhält auf einmal Administratorrechte.
- Ein Rechner verschickt nachts große Datenmengen an eine unbekannte Adresse.
- Auf einem Server wird die Sicherungssoftware abgeschaltet.
Jedes dieser Ereignisse wäre für sich allein schon ein Grund, genauer hinzuschauen. Treten zwei oder drei davon kurz nacheinander auf, wird aus einem Verdacht ein ernster Vorfall. Das SIEM sortiert die Meldungen nach Dringlichkeit, damit die wirklich gefährlichen nicht im täglichen Rauschen untergehen.
Warum die Zeit der entscheidende Faktor ist
Laut dem Sophos-Report vergehen vom ersten Schritt eines Angreifers bis zum Zugriff auf das Active Directory im Schnitt nur elf Stunden.¹ Das Active Directory ist sozusagen der Schlüsselkasten deines Windows-Netzwerks. Wer dort drin ist, kommt fast überall hin. Bis die ersten Daten abfließen, dauert es durchschnittlich rund 73 Stunden, also etwa drei Tage.¹
Jetzt kommt der unangenehme Teil. In Fällen, bei denen Firmen erst nach dem Vorfall Hilfe holten, blieben Angreifer ohne Erpressungssoftware im Mittel 11,5 Tage unentdeckt. Bei Unternehmen mit einem Team, das rund um die Uhr Warnmeldungen auswertete, war es nur ein Tag.¹ Rechne kurz nach. Zwischen drei Tagen bis zum Datendiebstahl und elf Tagen bis zur Entdeckung liegt mehr als eine Woche. In dieser Woche entscheidet sich, ob du am Ende einen Schreck oder einen Schaden hast.
Ist SIEM nur etwas für Konzerne?
Warum der Mittelstand längst im Visier ist
Lange galt SIEM als Werkzeug für Banken und Großkonzerne. Teure Lizenzen, eigene Server, ein ganzes Team aus Sicherheitsanalysten. Für einen Handwerksbetrieb in Siegburg oder eine Steuerkanzlei in Bonn war das schlicht nicht drin.
Die Bedrohungslage hat sich aber verschoben. Der Digitalverband Bitkom beziffert den Schaden durch Diebstahl, Spionage und Sabotage in der deutschen Wirtschaft für 2025 auf 289,2 Milliarden Euro. Rund 202,4 Milliarden davon gehen auf Cyberangriffe zurück.² 59 Prozent der befragten Unternehmen sehen sich durch Cyberangriffe sogar in ihrer Existenz bedroht.² Befragt wurden Betriebe ab zehn Beschäftigten. Das sind also Zahlen, die dich direkt betreffen.
NIS2 und die Frage nach der Pflicht
Dazu kommt der Gesetzgeber. Am 6. Dezember 2025 ist in Deutschland das NIS2-Umsetzungsgesetz in Kraft getreten.³ Rund 30.000 Unternehmen müssen sich seitdem beim BSI registrieren, Sicherheitsvorfälle melden und ein Risikomanagement nachweisen.³ Betroffen sind Firmen aus bestimmten Branchen mit mehr als 50 Beschäftigten oder mehr als zehn Millionen Euro Jahresumsatz. Ob dein Betrieb dazugehört, musst du selbst prüfen. Das BSI meldet sich nicht von allein bei dir.³
Ein SIEM steht nicht wörtlich im Gesetz. Wer aber Vorfälle innerhalb kurzer Fristen melden muss, braucht zuerst einmal die Möglichkeit, sie überhaupt zu bemerken. Auch wenn NIS2 für dich nicht gilt, fragen Versicherer und große Auftraggeber immer öfter nach, wie du Angriffe erkennst.
Unsicher, ob NIS2 dein Unternehmen betrifft oder was deine Auftraggeber bald von dir verlangen? IT-Deol prüft das gemeinsam mit dir in einem kurzen Gespräch ohne Fachchinesisch.
Warum ein SIEM allein noch nicht reicht
Ohne Menschen bleibt jeder Alarm folgenlos
Hier kommt der Teil, den manche Hersteller gern etwas leiser sagen. Ein SIEM erzeugt Warnmeldungen. Es entscheidet aber nicht selbst, ob ein Login aus Lissabon ein Angriff ist oder ob dein Vertriebsleiter gerade auf einer Messe steht. Dafür braucht es jemanden, der die Meldung prüft, nachfragt und im Ernstfall sofort handelt. Am besten rund um die Uhr, weil Angreifer gern dann loslegen, wenn niemand im Büro sitzt.
Viele Unternehmen haben genau hier ihr Problem. Auch ein gut eingestelltes SIEM erkennt nicht jeden Angriff, es braucht immer jemanden, der reagiert. Die IT liegt bei einer oder zwei Personen, die ohnehin schon genug zu tun haben. Wer dann noch nachts Alarme auswerten soll, ist nach ein paar Wochen ausgebrannt. Irgendwann werden die Warnungen weggeklickt. Das SIEM läuft weiter, aber niemand schaut mehr richtig hin.
Managed SIEM als Lösung für kleinere Teams
Für die meisten mittelständischen Betriebe ist deshalb ein Managed SIEM der sinnvollere Weg. Ein Dienstleister betreibt das System für dich, pflegt die Regeln und wertet die Meldungen aus. Du bekommst nur dann einen Anruf, wenn wirklich etwas los ist. Dazu gibt es eine verständliche Erklärung, was passiert ist und was jetzt zu tun ist.
Für dich heißt das, dass du keine eigenen Sicherheitsexperten einstellen musst. Die Kosten bleiben planbar, weil du einen festen monatlichen Betrag zahlst. Wie hoch er ausfällt, hängt vor allem von der Zahl der angeschlossenen Systeme, der Datenmenge und der gewünschten Bereitschaftszeit ab. IT-Deol aus Lohmar verbindet das SIEM mit seinen Managed Security Services, damit aus einer Warnung schnell eine konkrete Gegenmaßnahme wird.
So läuft die Einführung ab
Erst klären, was wirklich geschützt werden muss
Ein SIEM einzuführen, klingt nach einem riesigen Projekt. Das muss es gar nicht sein. Am Anfang steht ein ehrliches Gespräch. Welche Daten sind für deinen Betrieb überlebenswichtig? Wo liegen sie? Wer hat Zugriff darauf? Bei einem Planungsbüro in Bonn sind das vielleicht die Projektdaten auf dem Server, bei einem Onlinehändler aus Köln eher die Kundenkonten im Shop.
Danach wird festgelegt, welche Systeme ihre Logdateien an das SIEM schicken. Meist sind das die Firewall, die Server, Microsoft 365 und die Endgeräte. Mehr ist dabei nicht automatisch besser. Ein System, das mit unwichtigen Daten zugeschüttet wird, produziert vor allem eins, nämlich Fehlalarme.
Testphase, Feinschliff, Regelbetrieb
In den ersten Wochen lernt das SIEM, wie dein Betrieb tickt. Wann arbeiten die Leute? Von wo melden sie sich an? Welche Programme laufen normalerweise? In dieser Phase gibt es noch einige Fehlalarme. Die werden Stück für Stück aussortiert, bis nur noch die Meldungen übrig bleiben, die wirklich zählen.
Danach geht das SIEM in den Regelbetrieb. Du bekommst regelmäßig einen kurzen Bericht, was im letzten Monat los war. Der Bericht ist in normaler Sprache geschrieben, damit du ihn auch ohne IT-Studium verstehst. Für Gespräche mit deiner Versicherung oder eine Prüfung nach NIS2 hast du damit gleich die passenden Nachweise in der Hand.
Deine Versicherung oder ein Großkunde will bald wissen, wie du Angriffe erkennst? Melde dich bei IT-Deol und lass dir zeigen, wie so ein Monatsbericht aussieht.
Ein Beispiel aus unserer Region
Ein ganz normaler Dienstag in einem Bonner Großhandel
Stell dir einen Großhandel aus Bonn mit rund 40 Beschäftigten vor. Die Einkäuferin bekommt eine E-Mail, die genauso aussieht wie eine Nachricht von Microsoft. Ihr Passwort laufe ab, sie solle es bitte erneuern. Sie klickt auf den Link, gibt ihre Daten ein und denkt nicht weiter darüber nach.
Kurz nach zwei Uhr nachts meldet sich jemand mit ihrem Konto an. Der Login kommt über einen Server in den Niederlanden. Der Unbekannte richtet im Postfach eine Regel ein, die alle Mails heimlich an eine fremde Adresse weiterleitet. Danach durchsucht er die freigegebenen Ordner nach Rechnungen und Kundenlisten.
Das SIEM verknüpft diese Ereignisse innerhalb weniger Minuten. Ungewöhnliche Uhrzeit, fremdes Land, neue Weiterleitungsregel. Der Bereitschaftsdienst sperrt das Konto, löscht die Regel und setzt das Passwort zurück. Am Morgen ruft er den Geschäftsführer an. Der Gesamtschaden? Ein kalt gewordener Kaffee, weil das Telefonat länger dauerte als geplant.
Was ohne Überwachung passiert wäre
Ohne SIEM hätte der Angreifer vermutlich in aller Ruhe weitergemacht. Die Weiterleitung hätte ihm wochenlang jede Mail der Einkäuferin geliefert. Irgendwann wäre eine gefälschte Rechnung mit geänderter Bankverbindung an einen Kunden gegangen. Solche Betrugsfälle werden schnell teuer. Dazu kommt der Ärger mit Kunden, die ihr Geld an Kriminelle überwiesen haben.
Hätte der Geschäftsführer ohne diesen Vorfall jemals in Überwachung investiert? Schwer zu sagen. Ganz ehrlich, viele tun es erst, wenn es einmal richtig geknallt hat.
Deine nächsten Schritte mit IT-Deol
Ein ehrlicher Blick auf den Ist-Zustand
Du musst nicht morgen ein komplettes Sicherheitszentrum aufbauen. Der erste Schritt ist eine einfache Frage. Würdest du heute merken, wenn sich jemand mit einem gestohlenen Passwort in deinem Netzwerk bewegt? Wenn du darauf keine klare Antwort hast, bist du in guter Gesellschaft. So geht es vielen Geschäftsführern in Köln, Bonn und Lohmar.
IT-Deol schaut sich gemeinsam mit dir an, welche Protokolle in deinem Betrieb heute schon entstehen, wer sie auswertet und wo die größten blinden Flecken liegen. Danach weißt du genau, wie gut du Angriffe aktuell erkennen kannst. Auch wenn das Ergebnis nicht gefällt, ist es der beste Ausgangspunkt.
Klein anfangen und mitwachsen
Ein SIEM lässt sich gut schrittweise aufbauen. Ein bewährter Einstieg sind Microsoft 365 und die Firewall, weil viele Angriffe genau dort beginnen. Später kommen Server und Endgeräte dazu. Parallel lohnt sich ein Security-Awareness-Training für dein Team. Das beste SIEM der Welt ersetzt keine Mitarbeitenden, die eine gefälschte Login-Seite auf den ersten Blick erkennen.
Die Angreifer werden nicht verschwinden. Du kannst aber dafür sorgen, dass sie bei dir nicht mehr unbemerkt bleiben. Mit SIEM bekommt dein Netzwerk endlich eine Leitstelle, die auch nachts wach ist.
Finde jetzt heraus, ob du einen Angriff in deinem Netzwerk bemerken würdest. Vereinbare ein kostenloses Erstgespräch mit IT-Deol aus Lohmar und lass gemeinsam auf deine IT schauen.
Häufige Fragen zum Thema SIEM
Wie merke ich, ob gerade ein Hacker in meinem Firmennetzwerk ist?
Von allein merkst du es meistens nicht, weil Angreifer sich oft ganz normal mit gestohlenen Passwörtern anmelden. Die Spuren stehen in den Protokollen deiner Server, Laptops und Konten. Ein SIEM sammelt diese Protokolle an einer Stelle, wertet sie automatisch aus und schlägt Alarm, wenn etwas nicht zusammenpasst. IT-Deol aus Lohmar richtet so eine Überwachung für Betriebe in Köln und Bonn ein.
Warum schlägt mein Virenschutz nicht an, wenn jemand mit einem gestohlenen Passwort in mein System kommt?
Der Virenschutz sucht nach Schadprogrammen. Wer sich mit einem echten Passwort anmeldet, bringt oft gar keins mit und sieht deshalb aus wie ein Kollege. Erst ein SIEM erkennt, wenn dieser Kollege sich nachts aus dem Ausland anmeldet und plötzlich hunderte Dateien öffnet. Genau diese Lücke schließt IT-Deol für Unternehmen in der Region.
Wie lange bleiben Hacker in einer Firma meistens unentdeckt?
Laut dem Sicherheitsanbieter Sophos blieben Angreifer ohne Erpressungssoftware in Firmen ohne ständige Überwachung im Mittel 11,5 Tage unbemerkt. Wo ein Team rund um die Uhr Warnungen auswertete, war es ein Tag. Ein SIEM mit Betreuung verkürzt diese Zeit, weil auffällige Muster sofort gemeldet werden. IT-Deol aus Lohmar kümmert sich darum, dass solche Meldungen auch wirklich gelesen werden.
Lohnt sich eine Überwachung rund um die Uhr auch für eine kleine Firma mit 20 Mitarbeitern?
Ja, denn kleine Betriebe werden genauso angegriffen wie große und haben selten eigenes Sicherheitspersonal. Ein Managed SIEM wird von einem Dienstleister betrieben, du zahlst dafür einen festen monatlichen Betrag. So bekommst du Schutz auf Konzernniveau, ohne selbst Fachleute einzustellen. IT-Deol bietet das für kleine und mittlere Unternehmen in Köln, Bonn und Umgebung an.
Was kostet es, mein Firmennetzwerk ständig auf Angriffe überwachen zu lassen?
Das hängt vor allem davon ab, wie viele Systeme angeschlossen werden, wie viele Daten anfallen und ob jemand rund um die Uhr bereitsteht. Ein SIEM als Dienstleistung kostet einen planbaren Monatsbetrag statt einer großen Investition. IT-Deol aus Lohmar rechnet dir in einem kostenlosen Erstgespräch durch, was für deinen Betrieb sinnvoll ist.
Muss ich als Mittelständler gesetzlich nachweisen, dass ich Cyberangriffe erkennen kann?
Seit dem 6. Dezember 2025 gilt in Deutschland das NIS2-Umsetzungsgesetz. Rund 30.000 Unternehmen aus bestimmten Branchen müssen Sicherheitsvorfälle melden und ein Risikomanagement nachweisen. Ob du dazugehörst, musst du selbst prüfen. Ein SIEM steht nicht wörtlich im Gesetz, hilft dir aber, Vorfälle rechtzeitig zu bemerken. IT-Deol prüft mit dir, ob dein Betrieb betroffen ist.
Wer kümmert sich nachts um eine Warnung, wenn mein IT-Mitarbeiter schläft?
Genau das ist bei vielen Firmen der Schwachpunkt. Eine Warnung nützt nichts, wenn sie erst am Montag gelesen wird. Bei einem Managed SIEM wertet ein Bereitschaftsteam die Meldungen aus und handelt im Ernstfall sofort, etwa durch das Sperren eines Kontos. IT-Deol aus Lohmar übernimmt diese Aufgabe für Betriebe in Köln und Bonn.
Reichen Firewall und Virenscanner nicht aus, um meine Firma zu schützen?
Sie bleiben wichtig, weil sie viele Angriffe schon an der Tür abfangen. Sie zeigen dir aber nicht, ob trotzdem jemand hereingekommen ist. Diese Aufgabe übernimmt ein SIEM, das wie eine Leitstelle alle Meldungen zusammenführt. IT-Deol kombiniert beides zu einem Schutz, der zu deinem Betrieb in der Region passt.
Wie lange dauert es, bis die Überwachung meiner IT einsatzbereit ist?
Zuerst wird geklärt, welche Daten und Systeme am wichtigsten sind. Danach lernt das SIEM einige Wochen lang, was in deinem Betrieb normal ist, bis kaum noch Fehlalarme übrig bleiben. Den genauen Zeitplan legt IT-Deol aus Lohmar gemeinsam mit dir fest.
Wie fange ich an, wenn ich wissen will, ob meine Firma einen Hackerangriff überhaupt bemerken würde?
Am besten mit einem ehrlichen Blick auf den Ist-Zustand. IT-Deol aus Lohmar schaut sich mit dir an, welche Protokolle heute schon entstehen, wer sie auswertet und wo blinde Flecken liegen. Danach weißt du, ob ein SIEM für dich sinnvoll ist und wo du am besten anfängst. Das Erstgespräch ist kostenlos, ohne Fachchinesisch und ohne Verpflichtung.


